dcep数字货币维护,一线银行运维人总结的实操要点与避坑经验
做了三年dcep运维,最深刻的体会是:数字货币维护远不只是重启服务、清日志那么简单。从底层硬件到密钥体系,从灾备演练到监管合规dcep数字货币维护,一线银行运维人总结的实操要点与避坑经验,每一个环节都直接关系到公众钱包里那笔钱能不能安全花出去、转得动。
硬件层面dcep数字货币维护,dcep依赖的密码机、HSM硬件安全模块有明确使用寿命,定期更换密钥与介质是硬性要求。我们行每隔十八个月做一次密码设备轮换,操作窗口卡在凌晨两点到四点业务低谷,切换期间双活架构要扛住全部流量,任何一步卡顿都可能引发交易超时。
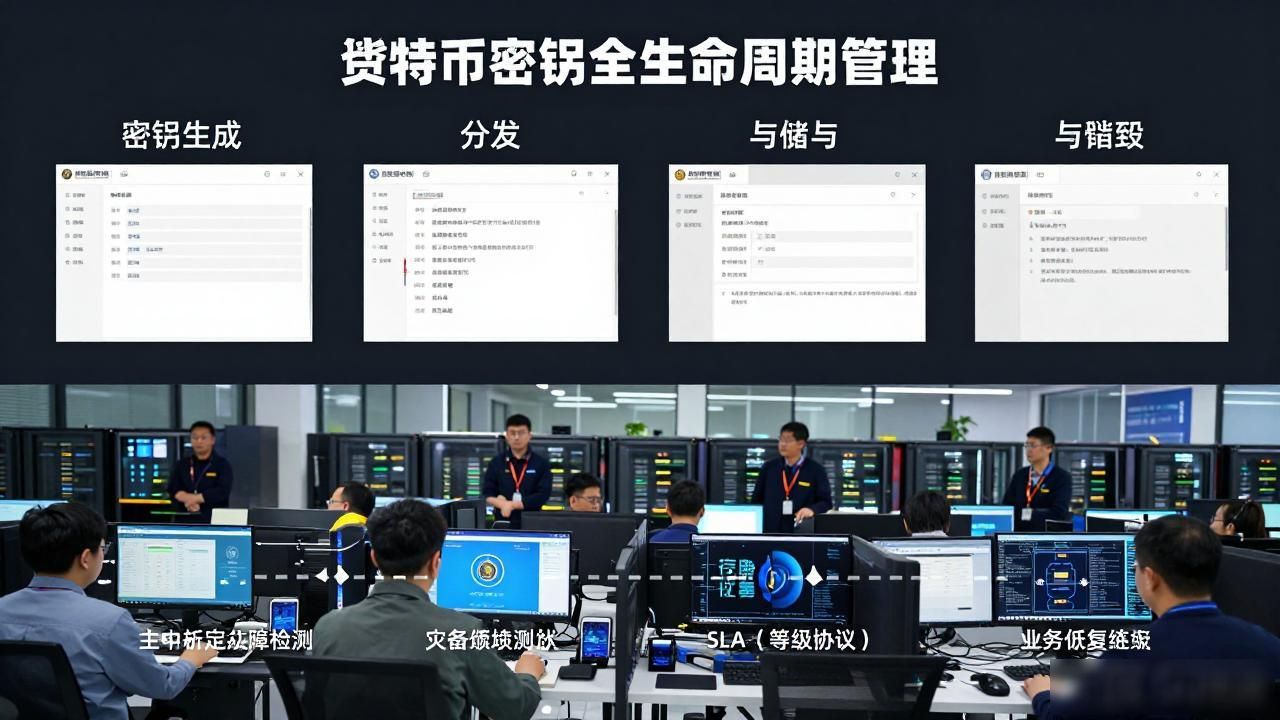
安全维护的重心在密钥全生命周期管理——生成、分发、存储、销毁,每一步必须留痕可追溯。灾备演练不能只走PPT流程,得真模拟主中心断联,验证从故障检测到切换再到业务恢复的全链路耗时,卡在SLA红线之内才算真正过关。
日常巡检靠一套自动化脚本死盯交易成功率、时延、队列堆积三个指标。一旦时延突破两百毫秒且持续两分钟,告警直接弹到运维手机,不等第二天晨会了。
你们在dcep运维中踩过最离谱的坑是什么?评论区说两句,互相提个醒。


